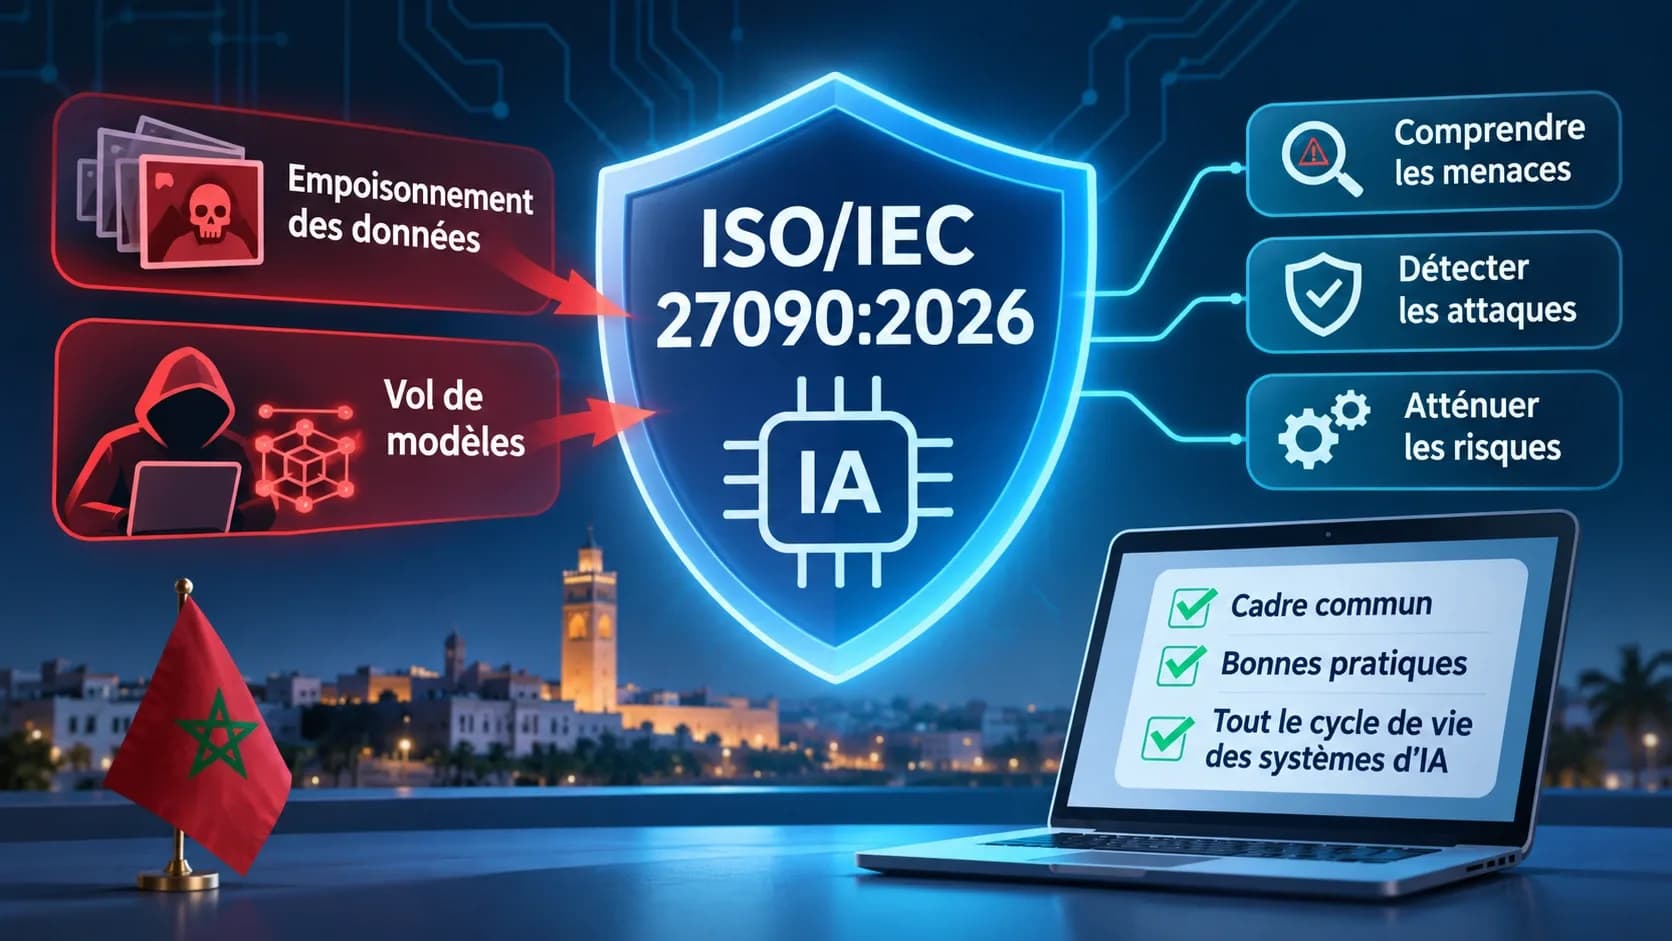
L’ISO et la CEI ont publié en octobre 2026 la norme ISO/IEC 27090, consacrée aux menaces de sécurité qui visent les systèmes d’intelligence artificielle. Empoisonnement des données, vol de modèles : elle donne aux organisations un cadre commun pour s’en protéger.
Ce que couvre la norme
Selon la fiche officielle de l’Organisation internationale de normalisation (ISO), la norme ISO/IEC 27090:2026 s’intitule « Cybersecurity, Artificial intelligence (AI), Addressing security threats and compromises to AI systems ». Il s’agit de sa première édition, publiée en octobre 2026.
Elle fournit des recommandations pour comprendre, détecter et atténuer les menaces de sécurité propres aux systèmes d’IA, sur l’ensemble de leur cycle de vie. Elle explique comment les vulnérabilités peuvent être exploitées, quelles conséquences elles peuvent avoir, et quelles mesures permettent d’y répondre.
Deux menaces sont citées en particulier :
- l’empoisonnement des données, qui consiste à manipuler les données utilisées pour entraîner ou mettre à jour un modèle ;
- le vol de modèles, qui vise à extraire ou à reproduire un modèle d’IA.
Un complément, pas un remplacement
La norme a été élaborée par le sous-comité ISO/IEC JTC 1/SC 27, chargé de la sécurité de l’information, de la cybersécurité et de la protection de la vie privée. L’ISO précise qu’elle complète les pratiques de cybersécurité établies.
Elle s’ajoute donc aux normes déjà utilisées par les organisations, comme ISO/IEC 27001 pour la sécurité de l’information ou ISO/IEC 42001 pour le management de l’intelligence artificielle. Il s’agit d’un guide de recommandations : il ne crée pas, à lui seul, de nouvelles exigences de certification.
Et au Maroc ?
- Un référentiel pour les projets d’IA. Les organisations marocaines qui déploient des systèmes d’IA disposent désormais d’un cadre reconnu pour analyser les risques propres à ces systèmes, en complément de leurs démarches de sécurité existantes.
- Un langage commun avec les fournisseurs. Les directions des systèmes d’information (DSI) et les responsables de la sécurité (RSSI) peuvent s’appuyer sur cette norme pour poser des questions précises à leurs fournisseurs de solutions d’IA : protection des données d’entraînement, contrôle des mises à jour, protection contre l’extraction des modèles.
- Un cadre qui s’ajoute aux obligations nationales. Pour les organismes soumis à la loi 05-20 relative à la cybersécurité, la norme peut aider à intégrer les systèmes d’IA dans leur dispositif de sécurité, sans se substituer aux exigences de la Direction générale de la sécurité des systèmes d’information (DGSSI).
Source : Organisation internationale de normalisation (ISO), fiche officielle de la norme ISO/IEC 27090:2026.