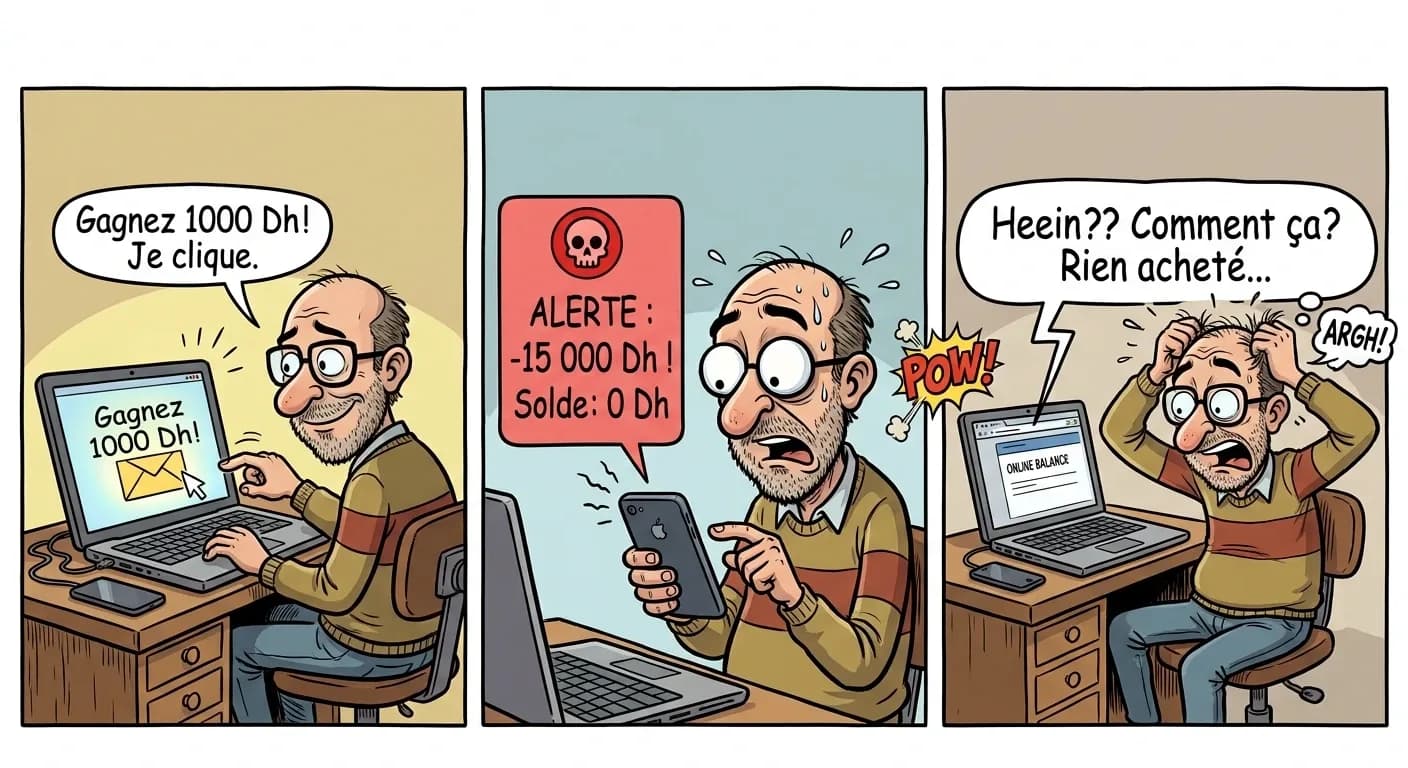
Le hameçonnage reste la porte d'entrée numéro un des cybercriminels au Maroc. Loin de l'image du mail mal traduit et truffé de fautes, les tentatives de phishing recensées ces derniers mois montrent une professionnalisation nette des méthodes, qui ciblent aussi bien les particuliers que les institutions publiques.
Des institutions usurpées jusque dans les SMS
Au printemps 2026, plusieurs Marocains ont reçu des SMS se faisant passer pour la NARSA ou le ministère de la Justice, les invitant à régler dans l'urgence une amende de circulation via un lien. Le message paraissait officiel, le ton pressant, et le lien redirigeait vers un faux site conçu pour récupérer les identifiants bancaires. La NARSA a dû publiquement démentir être à l'origine de ces envois, rappelant qu'elle ne propose aucun paiement d'amende par lien SMS.
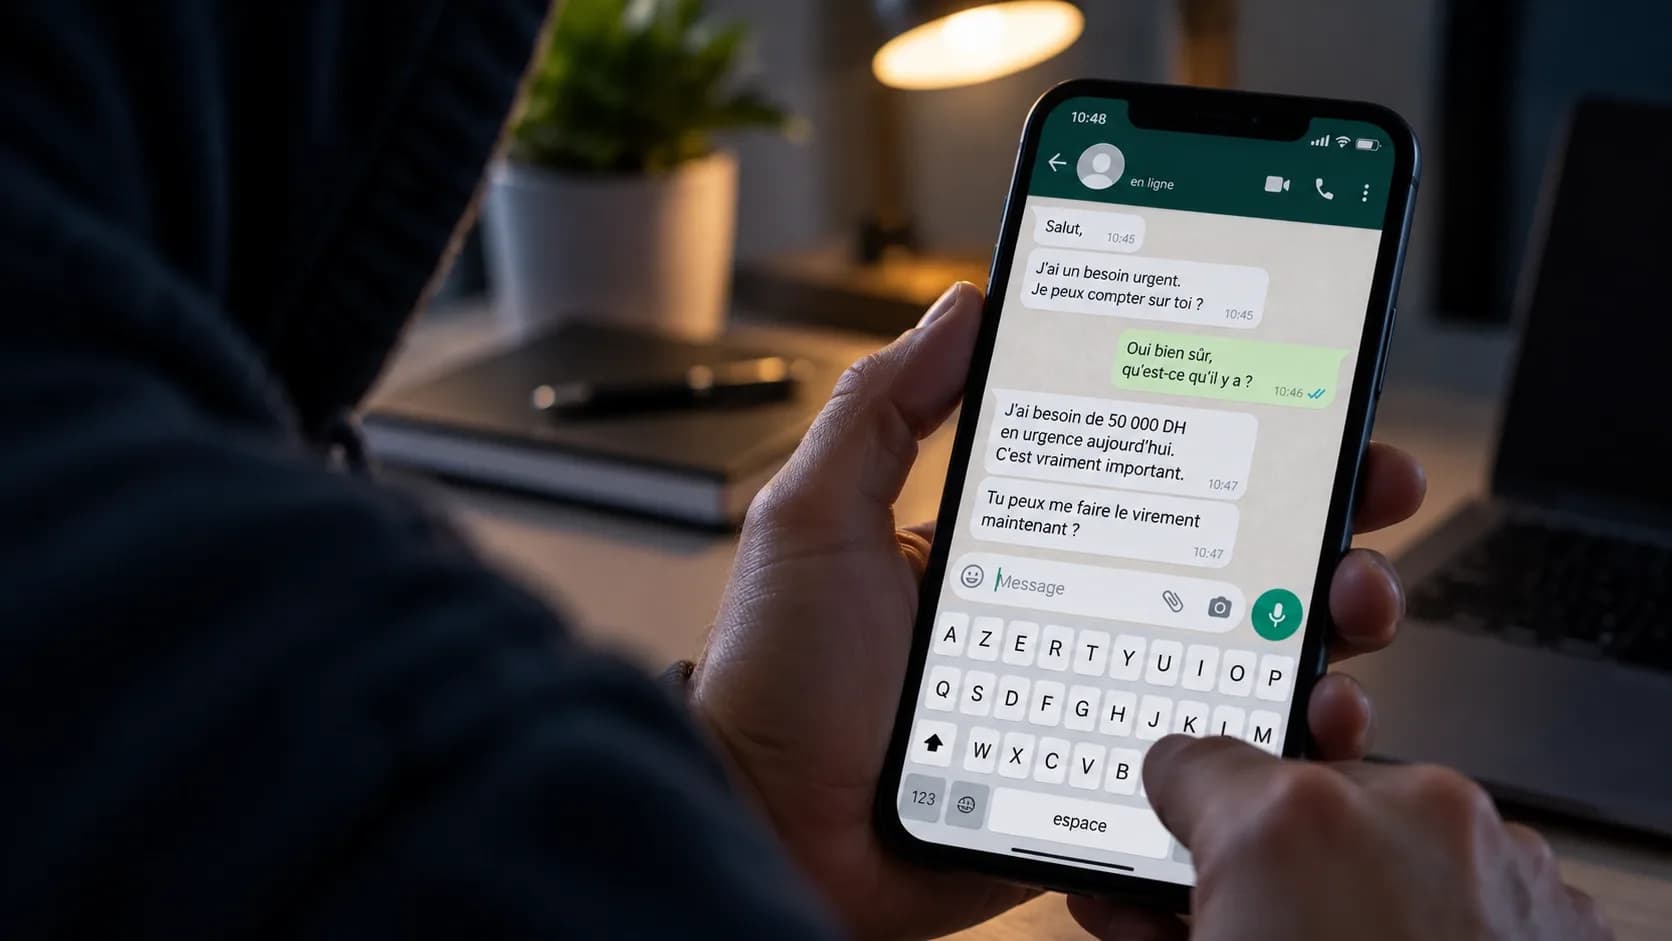
Ce type d'attaque, appelé smishing, illustre une évolution clé du phishing : il ne s'agit plus seulement d'e-mails, mais d'une combinaison de canaux (SMS, appels, réseaux sociaux) qui exploite la confiance dans les institutions et le réflexe d'urgence.
Le secteur bancaire, cible privilégiée
Une enquête menée par TelQuel, avec les explications de Bank Al-Maghrib, décrit un éventail de techniques en pleine expansion au Maroc : faux conseillers bancaires appelant les clients pour leur soutirer des codes de sécurité, fausses contraventions, ou encore faux billets de concert vendus en ligne. Les témoignages recueillis montrent un point commun : la mise en confiance progressive de la victime avant la demande d'information sensible, souvent sous prétexte de vérification ou de sécurisation du compte.
Des données de l'éditeur Kaspersky, qui suivait déjà cette tendance sur des périodes antérieures, pointaient une hausse marquée des tentatives d'hameçonnage liées aux services bancaires et au commerce électronique, portée notamment par l'usage de l'intelligence artificielle pour rendre les messages frauduleux plus crédibles et mieux traduits.
Pourquoi le phishing reste aussi efficace
Trois facteurs expliquent la persistance de cette menace :
- L'urgence artificielle : les messages jouent sur la peur d'une sanction, d'un blocage de compte ou d'une opportunité limitée dans le temps, pour court-circuiter la réflexion.
- L'usurpation crédible : logos, noms d'expéditeurs et mise en forme imitent désormais fidèlement les communications officielles.
- La diversification des canaux : SMS, appels, réseaux sociaux et e-mails sont combinés pour multiplier les points de contact avec la victime.
Comment s'en prémunir
Les recommandations des experts cybersécurité restent constantes, mais méritent d'être répétées face à la sophistication croissante des attaques : ne jamais cliquer sur un lien reçu par SMS ou e-mail pour régler un paiement urgent, vérifier directement auprès du site officiel de l'institution concernée, et ne communiquer aucun code de sécurité bancaire par téléphone, une banque ne le demandant jamais de cette façon. La vigilance individuelle reste, pour l'instant, la meilleure ligne de défense face à des attaques que la technologie seule ne suffit pas à filtrer entièrement.