Le Comité des établissements de crédit a donné le 22 octobre 2026 un avis favorable à une directive de Bank Al-Maghrib sur la résilience opérationnelle numérique. Elle fixera des règles minimales de gestion des cyberrisques pour les banques et organismes assimilés.
Une directive validée par le Comité des établissements de crédit
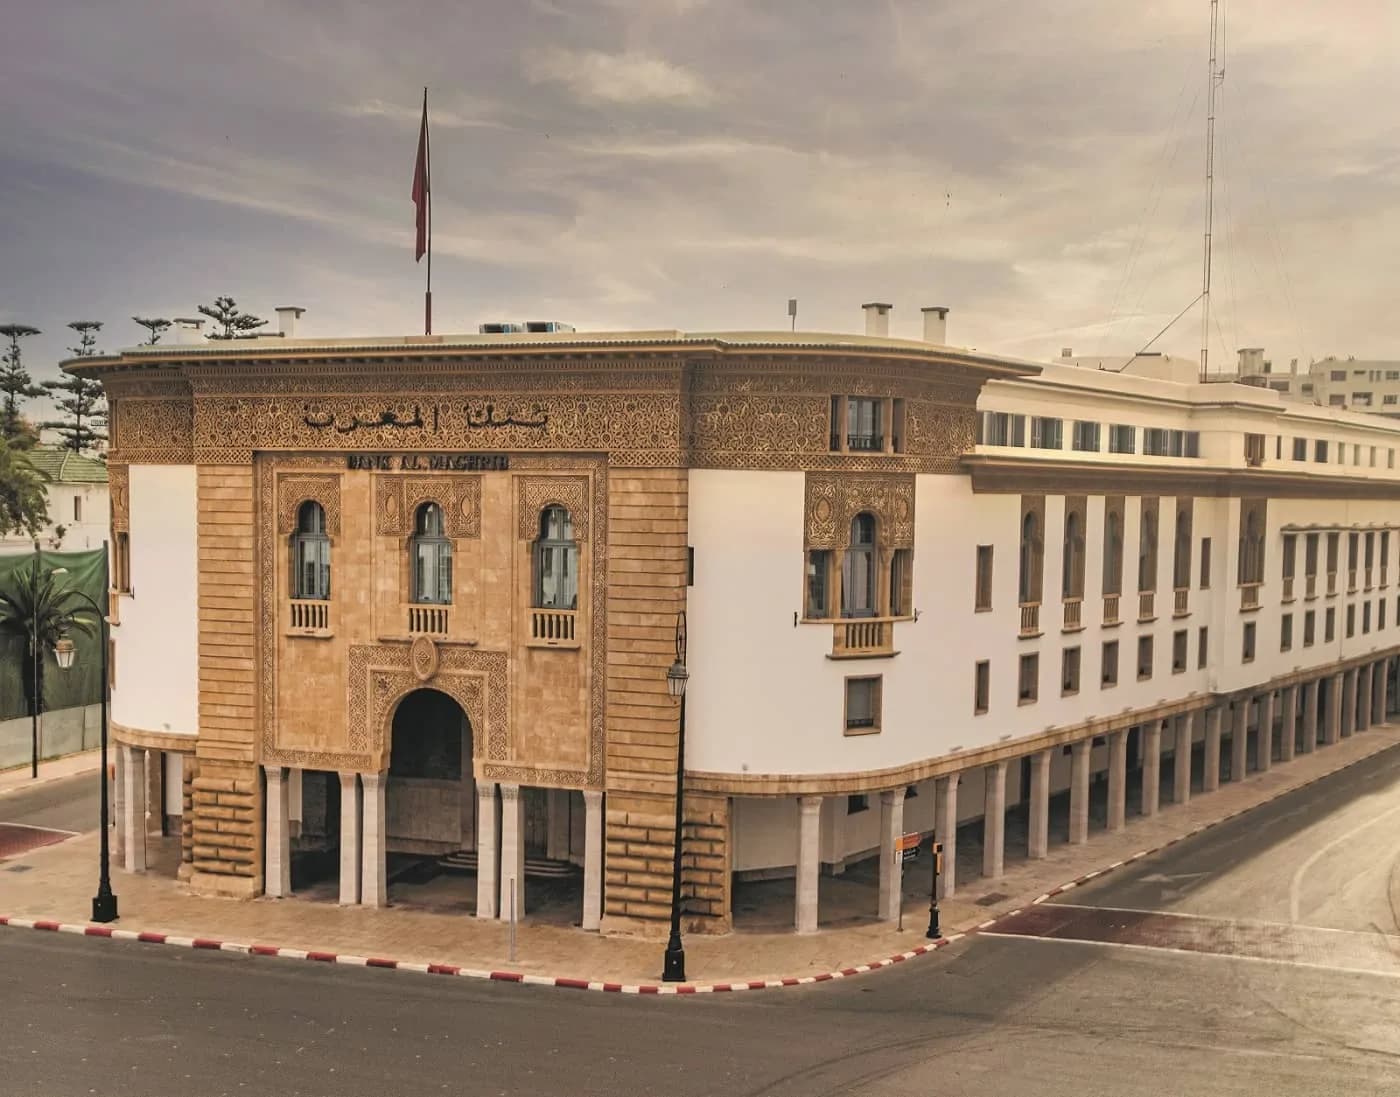
Le Comité des établissements de crédit (CEC) a tenu sa réunion annuelle le 22 octobre 2026 au siège de Bank Al-Maghrib à Rabat, sous la présidence du Wali de la banque centrale. Il a rendu un avis favorable sur dix textes réglementaires, selon le communiqué publié par Bank Al-Maghrib le 23 octobre.
Parmi eux figure une directive fixant les règles minimales en matière de résilience opérationnelle numérique. Elle s’applique aux établissements de crédit et organismes assimilés.
Renforcer la gestion des cyberrisques
Selon Bank Al-Maghrib, la directive vise à renforcer le dispositif de gestion des cyberrisques du secteur, dans un contexte de hausse des cyberattaques et d’accélération de la transformation digitale.
La résilience opérationnelle numérique désigne la capacité d’une organisation à résister à un incident informatique, à en limiter les effets et à rétablir ses services. Pour une banque, cela concerne la continuité des paiements, des virements et de la banque en ligne.
Le communiqué ne détaille pas les dispositions de la directive et ne précise pas sa date d’entrée en vigueur. Le texte reste à publier.
Un mouvement international
Le Maroc n’est pas seul sur ce chantier. Dans l’Union européenne, le règlement DORA (Digital Operational Resilience Act) s’applique depuis le 17 janvier 2025 au secteur financier. Il impose notamment la gestion des risques informatiques, la notification des incidents majeurs, des tests de résilience et un suivi des prestataires technologiques. Le contenu de la directive marocaine n’étant pas encore connu, rien ne permet de dire à ce stade dans quelle mesure elle s’en rapprochera.
Ce que ça change pour les DSI marocains
- Les banques peuvent préparer le terrain. Sans attendre le texte, les directions des systèmes d’information et de la sécurité peuvent mettre à jour la cartographie de leurs systèmes critiques, leurs procédures de gestion des incidents et leurs plans de continuité.
- Les prestataires sont aussi concernés. Éditeurs, intégrateurs, hébergeurs et sociétés de services travaillant pour les banques doivent s’attendre à des exigences contractuelles plus strictes : engagements de disponibilité, délais de notification des incidents, droits d’audit.
- Un cadre qui s’ajoute à l’existant. La directive viendra compléter les obligations déjà prévues par la loi 05-20 relative à la cybersécurité, sous le contrôle de la Direction générale de la sécurité des systèmes d’information (DGSSI). Les équipes conformité devront articuler les deux.
Sources : communiqué de Bank Al-Maghrib sur la réunion du Comité des établissements de crédit (23 octobre 2026), règlement (UE) 2022/2554 (DORA).